
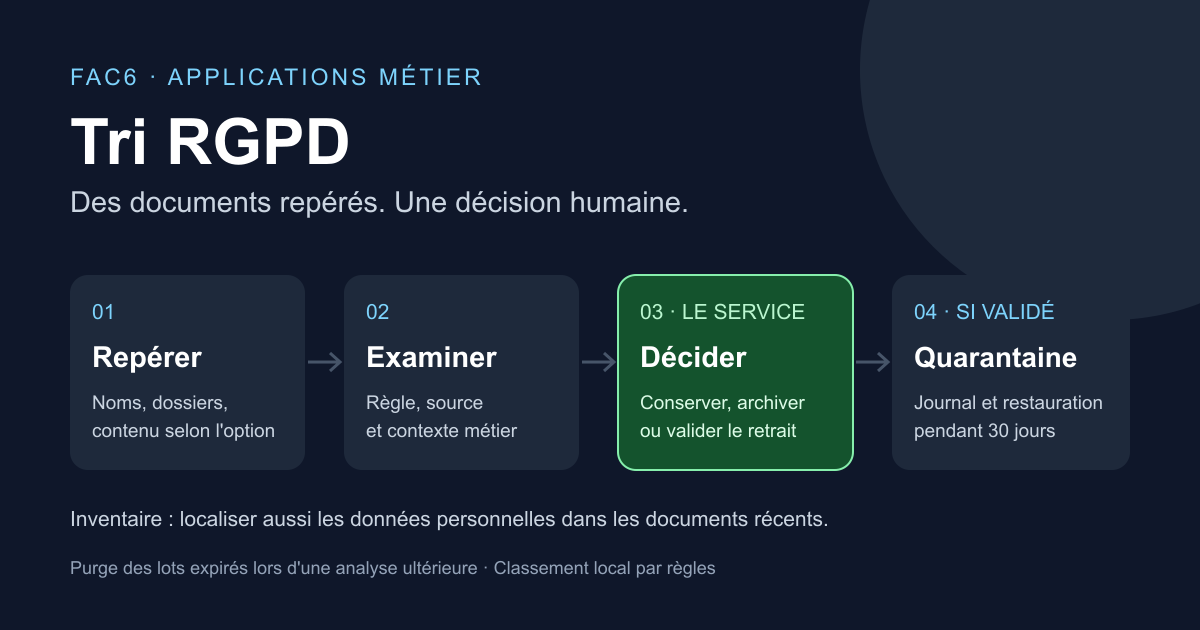
Un projet interne de Transports Brevet
J'ai développé Tri RGPD dans le cadre de mon poste salarié de responsable informatique chez Transports Brevet. Ce retour d'expérience illustre mon travail au sein de l'entreprise ; il ne constitue pas une prestation facturée par FAC6. Un besoin similaire dans une autre entreprise demande de cadrer ses règles, ses accès et son circuit de validation.
Les captures ci-dessous montrent l'application sur un jeu de documents fictifs utilisé pour les essais.
Pourquoi les vieux documents restent-ils dans les dossiers ?
Un CV arrive par mail. On le range dans un dossier de recrutement. Deux ans plus tard, il est toujours là, à côté d'une pièce jointe copiée ailleurs et d'une liste de contacts devenue inutile. Le problème commence rarement par une décision de tout conserver. Il commence par l'absence de moment prévu pour refaire le tri.
« On garde, ça peut servir » est une excellente façon d'offrir une carrière longue à un PDF. Pour le service informatique, la question devient vite concrète : où chercher, quel document examiner et qui peut décider de son sort ?
Après un atelier consacré au RGPD, j'ai voulu transformer cette question en une tâche réalisable par les services. Le premier objectif était simple : préparer une liste compréhensible plutôt que demander aux équipes de parcourir chaque fichier à la main.
Comment fonctionne Tri RGPD sous Windows ?
L'utilisateur choisit un dossier local ou un partage réseau auquel il a déjà accès. Tri RGPD s'exécute avec les droits de son compte. Un sous-dossier interdit est ignoré et comptabilisé ; l'application ne lui donne aucun droit supplémentaire.
Le repérage utilise des règles sur les noms de fichiers, les chemins et, selon le type de document, les extensions. Des règles propres à un dossier peuvent aussi être définies avec le service. Une option permet de rechercher certains marqueurs dans le contenu des formats pris en charge.
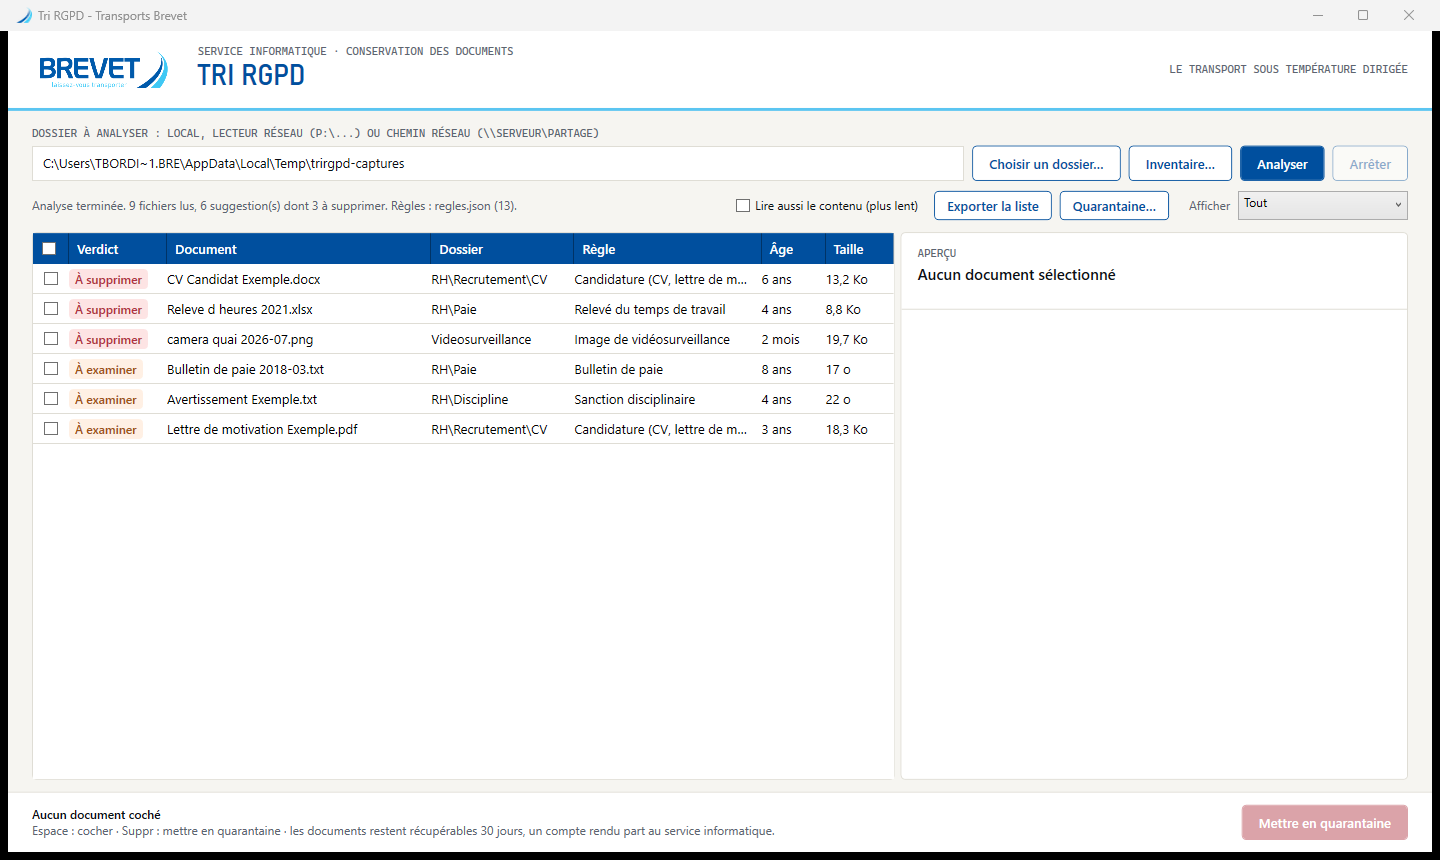
Chaque suggestion affiche la règle et sa source. L'utilisateur peut consulter un aperçu, ouvrir le document si nécessaire et exporter la liste en CSV. Une colonne « décision » permet de faire examiner les propositions par les personnes qui connaissent les dossiers.
| Usage | Question posée | Action attendue |
|---|---|---|
| Analyse de conservation | Quels documents ont dépassé un seuil de référence ? | Vérifier la règle puis décider de conserver, archiver ou retirer. |
| Inventaire | Où se trouvent les données personnelles, même récentes ? | Examiner leur rangement, leur utilité et leurs accès. |
Une date de fichier ne suffit pas à décider d'une suppression
La CNIL rappelle que la durée de conservation dépend de la finalité du traitement. Il faut aussi tenir compte des obligations légales et d'un éventuel archivage intermédiaire. Ses référentiels distinguent les durées imposées par un texte des durées recommandées.
Tri RGPD utilise la date de dernière modification comme repère technique. Elle ne prouve ni la date du dernier contact avec un candidat, ni la fin d'un contrat, ni la clôture d'un litige. Une copie de fichier ou une modification sans rapport avec son contenu peut également brouiller ce repère.
Pour un CV, la bonne question reste donc : dans quel contexte le conservons-nous et depuis quel événement compte-t-on la durée ? Le référentiel CNIL sur les ressources humaines aide à examiner ces situations.
L'application distingue « À examiner » et « À supprimer ». Ces libellés décrivent le résultat d'une règle ; ils ne remplacent pas la vérification métier. Les bulletins de paie ne sont jamais classés « À supprimer ». Certaines règles, notamment sur les pièces d'identité et les données de santé, utilisent des seuils internes à valider.
Repérer les données personnelles, même dans un document récent
Un document récent peut être parfaitement dans sa durée de conservation et rangé au mauvais endroit. Une liste de salariés dans un dossier partagé trop largement mérite un examen, même si elle a été créée hier.
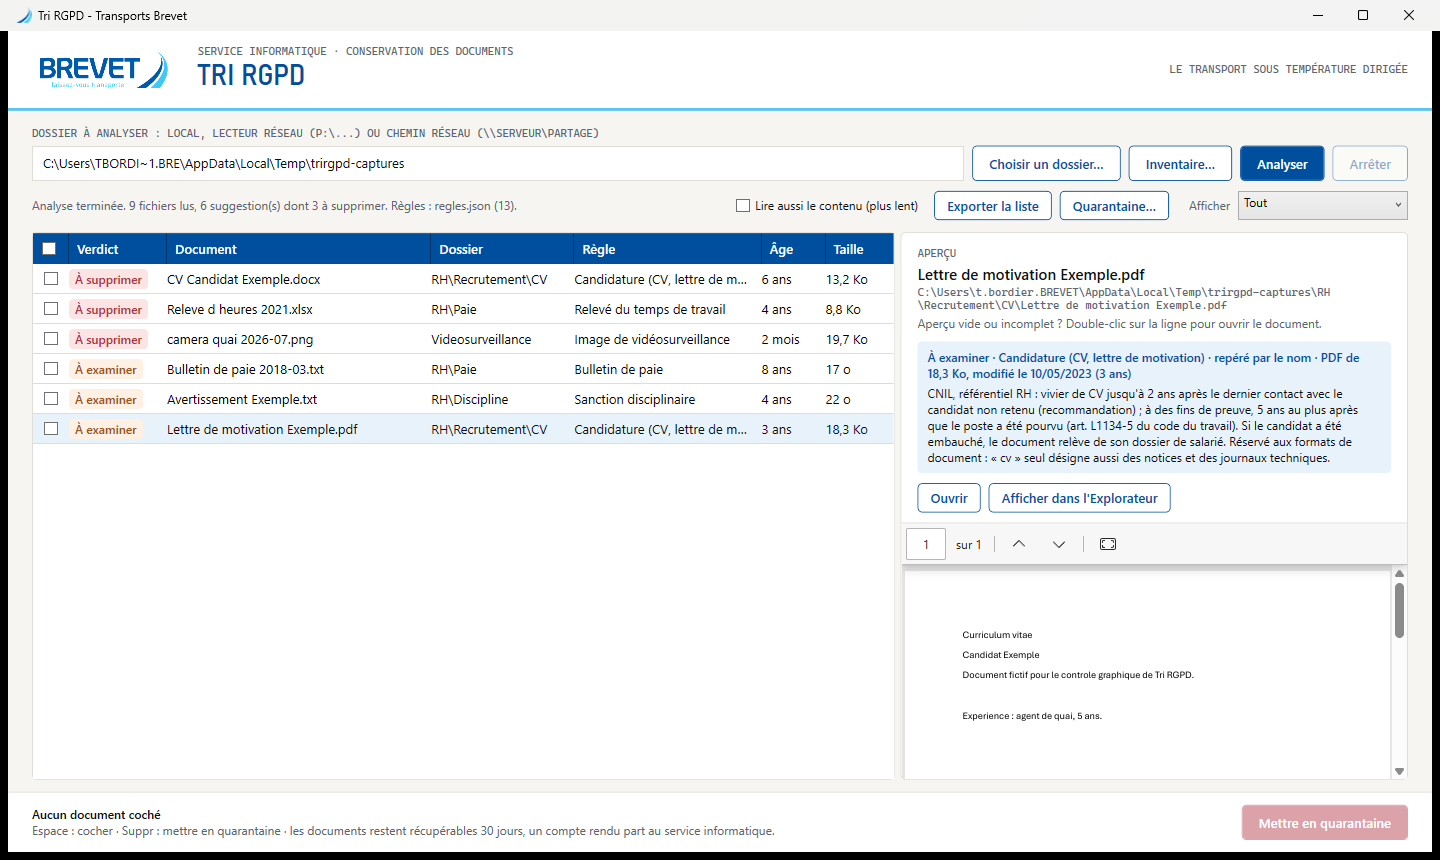
Le mode Inventaire cherche des indices de présence de données personnelles : IBAN et numéros de sécurité sociale vérifiés par leur clé et leur contexte, dates de naissance, listes de téléphones, d'adresses mail ou postales, déclarations sociales et certains PDF issus d'un scan.
Les résultats sont regroupés par dossier et exportables en CSV. L'inventaire ne propose aucune suppression. Il aide à préparer des décisions de rangement et de protection. Un indice mérite une vérification : l'application peut manquer un document ou signaler un fichier qui ne correspond pas au besoin.
Quarantaine de 30 jours et restauration sans écrasement
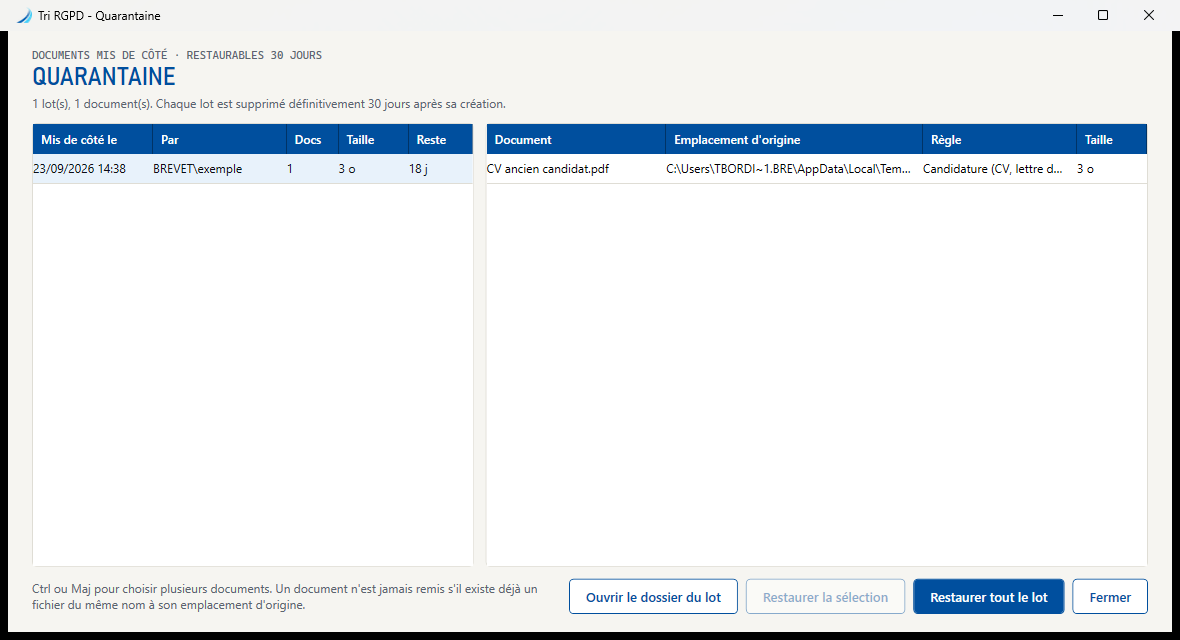
Quand l'utilisateur valide un retrait, Tri RGPD déplace le document dans un dossier de quarantaine situé dans le périmètre analysé. Les fichiers sont rangés dans un lot horodaté, accompagné d'un journal indiquant leur emplacement d'origine.
La fenêtre Quarantaine permet de restaurer un lot ou une sélection. Si un fichier du même nom a été recréé à son emplacement initial, il n'est pas écrasé : le conflit est signalé et le document reste en quarantaine.
Les lots ayant atteint 30 jours sont purgés lors d'une analyse ultérieure qui retrouve leur quarantaine. Ce n'est pas une tâche programmée au trentième jour. En l'absence d'une nouvelle analyse, les fichiers restent présents. La purge de lots expirés peut donc intervenir dès le lancement d'une analyse ; elle ne demande pas une nouvelle décision sur chaque document.
Sur un dossier synchronisé avec OneDrive ou SharePoint, cette purge locale ne garantit pas la disparition des copies conservées par le service cloud. Corbeilles, versions et politiques de rétention doivent être examinées séparément. Il en va de même pour les sauvegardes.
Les documents sont analysés localement, les opérations laissent des traces
Le tri et l'inventaire reposent sur des règles déterministes. Aucun modèle d'IA n'est appelé pour classer les documents. L'IA locale utilisée pendant la mise au point est distincte du fonctionnement de l'application.
Lorsqu'un contenu est lu, le texte reste en mémoire. Les résultats ne conservent ni la valeur sensible repérée ni un extrait du document : ils indiquent le type détecté. Les fichiers présents uniquement en ligne dans OneDrive ne sont pas téléchargés pour cette lecture.
Cela ne signifie pas qu'il n'existe aucune trace. Les journaux, les exports CSV et les comptes rendus envoyés via Outlook comportent des chemins et des noms de fichiers, parfois des noms de personnes. Leurs destinataires, leurs accès et leur conservation font partie du cadrage.
La CNIL inclut la consultation et l'organisation dans la notion de traitement de données personnelles. Un outil local doit lui aussi être intégré à la démarche de protection des données de l'entreprise, notamment au registre des traitements.
Ce que le repérage ne couvre pas
- Les PDF scannés : il n'y a pas d'OCR. Certains scans peuvent être signalés comme tels, mais leur texte n'est pas reconnu.
- Les bases métier et les archives : une base propriétaire, une sauvegarde ou un fichier compressé peut contenir des données que l'application ne sait pas examiner.
- Les documents inaccessibles : un dossier refusé, un fichier uniquement en ligne ou un format non pris en charge limite la couverture.
- Les règles imparfaites : un nom ambigu peut produire une suggestion erronée ; un nom peu explicite peut masquer un document utile à examiner.
- Les aperçus : ils dépendent des gestionnaires installés sous Windows. Si un aperçu reste vide, le document doit être ouvert dans son application habituelle.
Une liste vide ne prouve pas l'absence de données personnelles. Tri RGPD apporte un repérage opérationnel. Il ne certifie pas la conformité d'une entreprise et ne réalise pas un audit exhaustif de son système d'information.
Commencer par un dossier et un service
Un premier périmètre limité permet de discuter de documents concrets. Pour préparer ce travail :
- Désignez un dossier et une personne du service capable de valider les décisions.
- Vérifiez les règles et leurs événements de départ avec les responsables métier et, selon l'organisation, le DPO ou le conseil juridique.
- Vérifiez si des quarantaines existantes peuvent être purgées au lancement, puis exportez les suggestions pour les examiner avant tout nouveau retrait.
- Validez les retraits, vérifiez le journal et essayez une restauration sur des documents de test.
- Fixez une fréquence de revue, ainsi que les règles applicables aux traces et aux copies conservées ailleurs.
Ce travail prolonge la même logique que les automatisations avec contrôle humain : préparer l'action, expliquer la règle et rendre l'erreur récupérable.
Questions fréquentes sur Tri RGPD
Tri RGPD supprime-t-il automatiquement les documents repérés ?
Le retrait initial demande une sélection et une validation par l'utilisateur. En revanche, une analyse ultérieure peut purger automatiquement les lots de quarantaine ayant atteint 30 jours.
Tri RGPD fonctionne-t-il sur un serveur de fichiers ?
Oui, il peut analyser un lecteur réseau ou un chemin UNC accessible depuis Windows, avec les droits de l'utilisateur. La durée d'analyse dépend du nombre de dossiers, des formats et du réseau.
Tri RGPD envoie-t-il le contenu des documents à une IA ?
Non. Le classement s'exécute localement par règles, sans appel à un LLM. Les journaux et comptes rendus peuvent toutefois contenir des noms et chemins de fichiers.
Peut-on analyser le texte d'un PDF scanné ?
Non, la version 0.5.0 ne comprend pas d'OCR. Signaler un PDF comme scan ne permet pas d'en connaître les données personnelles.
Peut-on télécharger Tri RGPD depuis cet article ?
La version présentée est diffusée en interne ; cet article ne propose pas de téléchargement public. Pour un besoin comparable, un premier échange permet de préciser le périmètre et les adaptations nécessaires.
Vos dossiers ont besoin d'un tri organisé ?
Décrivez les documents concernés, les personnes qui doivent décider et vos contraintes d'accès. FAC6 peut vous accompagner pour cadrer le processus et étudier un outil adapté.